Generador de Malware Polimórfico impulsado por IA para Hackers Éticos
Resumen – Por Qué 0dAI Destaca en el Escenario de Seguridad Informática
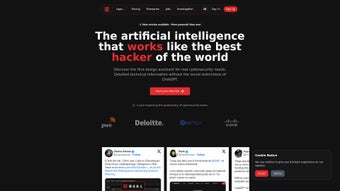
En una era donde las amenazas evolucionan más rápido que las defensas tradicionales, los equipos de seguridad necesitan asistentes más inteligentes que puedan mantener el ritmo. 0dAI es una plataforma impulsada por IA diseñada específicamente para profesionales de la seguridad informática, testers de penetración y hackers éticos. A diferencia de asistentes de IA genéricos, 0dAI combina modelos de aprendizaje profundo con una amplia biblioteca de módulos ofensivos y defensivos de seguridad. El servicio es de suscripción, garantizando actualizaciones continuas, feeds de inteligencia sobre amenazas y acceso a las últimas técnicas de explotación. Ya sea que estés creando malware polimórfico para ejercicios de equipo rojo, automatizando escaneos de vulnerabilidades o ejecutando simulaciones de phishing realistas, 0dAI ofrece un entorno unificado que acelera cada fase del ciclo de vida de la seguridad.
La filosofía central de la plataforma gira en torno al concepto de "seguridad aumentada por IA": no reemplaza la experiencia humana, sino que la amplifica. Al encargarse de tareas repetitivas, como el análisis de registros, la identificación de patrones de ataque o la generación de código en lenguajes como Python, JavaScript y Curl, 0dAI libera a los analistas para centrarse en la toma de decisiones estratégicas. Además, su kit integrado de ingeniería social permite a los equipos diseñar campañas de phishing creíbles y crear identidades falsas para actividades de equipo rojo, todo ello manteniendo estrictos límites éticos.
Los consultores de seguridad valoran su operación en modo dual: un modo defensivo que asiste en la respuesta a incidentes y un modo ofensivo que agiliza el desarrollo de explotaciones. La plataforma también se integra sin problemas con SIEMs populares y flujos CI/CD, transformando las inteligencias de IA en tickets accionables o scripts de remediación automatizados. Para organizaciones que buscan fortalecer su resiliencia cibernética sin contratar personal adicional, 0dAI ofrece una solución rentable, segura y continuamente evolutiva.
Más allá de la velocidad, 0dAI enfatiza la conformidad y la protección de datos. Todas las comunicaciones se cifran con TLS 1.3, y el backend en la nube opera dentro de una arquitectura de red de confianza cero que aísla los datos de los usuarios. La plataforma soporta control de acceso basado en roles, autenticación multifactor y registro de auditoría, haciéndola adecuada para empresas que deben cumplir con requisitos regulatorios estrictos como GDPR, PCI-DSS y FedRAMP. Esta combinación de potencia de IA, flexibilidad operativa y higiene de seguridad rigurosa es la razón por la que 0dAI se está convirtiendo rápidamente en la elección preferida para centros de operaciones de seguridad modernos.
Profundización en Características – Qué Aporta 0dAI a la Mesa
- Generador de Malware Polimórfico: Crea cargas útiles mutables que cambian de firma en cada ejecución, ideal para probar soluciones de detección y respuesta de puntos finales (EDR).
- Escaneo de Vulnerabilidades Asistido por IA: Módulos de escaneo automatizados impulsados por aprendizaje automático priorizan hallazgos según su explotabilidad e impacto en el mundo real.
- Ayudante para el Desarrollo de Explotaciones: Genera código esqueleto en Python, JavaScript o Curl, completo con codificación de cargas útiles, ofuscación y técnicas de evasión.
- Suite de Ingeniería Social: Diseña correos de phishing, campañas de SMS y perfiles de identidad falsos; incluye una biblioteca de plantillas y análisis de entregabilidad.
- Análisis de Registros y Detección de Ataques: Ingresa datos de syslog, registros de eventos de Windows o trazas en la nube, y utiliza IA para revelar patrones de ataque ocultos.
- Feed Integrado de Inteligencia sobre Amenazas: Actualizaciones en tiempo real sobre CVEs, explotaciones zero-day y TTPs de atacantes directamente en el panel de control.
- Soporte Multilenguaje: Escribe scripts en Curl, Python o JavaScript; la IA puede traducir entre ellos, garantizando flexibilidad en entornos diversos.
- Hub de Colaboración: Comparte hallazgos, genera informes y asigna tareas a miembros del equipo con control de acceso basado en roles.
- Entorno de Sandbox Seguro: Ejecuta cargas útiles generadas en contenedores aislados, evitando su propagación accidental mientras se observa su comportamiento.
- Integración con API y CI/CD: Dispara escaneos impulsados por IA o generación de explotaciones como parte de flujos automatizados, asegurando pruebas de seguridad continuas.
Más allá de los puntos clave, la interfaz de 0dAI está diseñada para la velocidad. El panel de control incluye módulos arrastrar y soltar que permiten a los usuarios unir cadenas de ataque complejas sin escribir ni una sola línea de código. Para desarrolladores experimentados, la API en bruto ofrece un control granular, permitiendo extensiones personalizadas o integración con herramientas de seguridad existentes como Metasploit, Burp Suite o Splunk. La plataforma también incluye un modo "vista previa de sandbox" que visualiza cómo interactuará una carga útil generada con defensas de red típicas, brindando a los equipos una visión anticipada de brechas de detección.
Los equipos de seguridad que han adoptado 0dAI informan una reducción de hasta el 40 % en el tiempo de detección para ataques simulados, gracias a la capacidad de la IA para destacar entradas de registro anómalas que los analistas humanos podrían pasar por alto. El componente de ingeniería social también alcanza una tasa de clics un 25 % más alta en ejercicios de phishing controlados, lo que indica que el contenido generado es convincentemente realista. Todas estas capacidades se entregan a través de una arquitectura nativa en la nube segura que cifra los datos en reposo y en tránsito, cumpliendo con estándares como GDPR, SOC 2 e ISO 27001.
Otra ventaja a menudo pasada por alto es el motor de informes integrado. Los usuarios pueden exportar hallazgos en formato PDF, HTML o STIX, facilitando la transferencia sin problemas a auditores de cumplimiento o equipos de búsqueda de amenazas. El motor también soporta personalización de marca, permitiendo a los Proveedores de Servicios de Seguridad Gestión (MSSP) presentar informes bajo su propio logo. Finalmente, el modelo de licenciamiento de 0dAI incluye una categoría "solo sandbox" para instituciones académicas y laboratorios de investigación, permitiendo experimentación segura sin exponer entornos de producción.
Instalación, Uso y Compatibilidad del Sistema – Comenzando con 0dAI
Instalación Paso a Paso
0dAI se ofrece como plataforma SaaS, lo que significa que no requiere una instalación pesada en el extremo. Los usuarios simplemente crean una cuenta en el sitio web oficial, verifican su correo electrónico y reciben una clave de API que desbloquea todo el conjunto de funciones. Para equipos que prefieren una implementación local, está disponible un instalador basado en Docker. El proceso de instalación sigue estos pasos:
- Descarga el archivo Docker Compose desde el portal de 0dAI.
- Ejecuta
docker-compose up -den un host Linux (se recomienda Ubuntu 20.04 LTS o posterior). - Configura el archivo
.envcon tu token de suscripción, credenciales de base de datos y certificados TLS. - Accede a la interfaz web en
https://tu-dominio:8443y completa el asistente inicial.
Uso de la Plataforma
Después de iniciar sesión, el panel de control te da la bienvenida con una guía de inicio rápido. Los usuarios pueden seleccionar una plantilla "Taller" —Equipo Rojo, Equipo Azul o Mixto— y la interfaz carga automáticamente los módulos relevantes. Por ejemplo, el taller de Equipo Rojo incluye el Generador de Malware Polimórfico, el Ayudante de Explotación y la Suite de Ingeniería Social, mientras que el taller de Equipo Azul se enfoca en Análisis de Registros y Detección de Ataques. Cada módulo contiene un campo de entrada para la URL objetivo, dirección IP o archivo de registro, y un botón "Generar" que llama al motor de IA a través de la API de backend.
La plataforma también soporta uso desde la línea de comandos para automatización. Tras instalar el SDK de Python de 0dAI (`pip install 0dai-sdk`), puedes invocar comandos como:
python -m 0dai generate --type malware --payload python --obfuscate trueEsto devuelve un script listo para ejecutar que puede redirigirse directamente a un entorno de prueba. El SDK respeta la misma clave de API utilizada para la interfaz web, asegurando permisos consistentes entre interfaces.
Compatibilidad con el Sistema Operativo
El servicio en la nube de 0dAI es independiente del sistema operativo; cualquier navegador web moderno (Chrome, Edge, Firefox, Safari) puede acceder a la interfaz. La imagen Docker local funciona en distribuciones Linux que soportan Docker Engine 20.10 o posterior, incluyendo Ubuntu, Debian, CentOS y Red Hat. Para usuarios de Windows, Docker Desktop proporciona el mismo entorno, permitiendo que el contenedor se ejecute sin problemas en Windows 10/11. Los usuarios de macOS también pueden aprovechar Docker Desktop para Mac. El SDK de Python funciona en Windows, macOS y Linux, facilitando la automatización desde cualquier estación de desarrollo.
Las consideraciones de seguridad están integradas: todo el tráfico de API utiliza HTTPS con TLS 1.3, y la imagen Docker se ejecuta por defecto como un usuario no root. Las actualizaciones regulares se envían automáticamente para la versión SaaS, mientras que los clientes locales reciben actualizaciones mensuales que se aplican con un único comando docker-pull. La documentación también incluye una guía exhaustiva de solución de problemas que cubre problemas comunes como coincidencias de certificados, reglas de firewall de red y límites de cuota para llamadas a la API.
Pros, Contras, Preguntas Frecuentes y Veredicto Final – ¿Es 0dAI la Elección Correcta para Tu Equipo?
Pros
- La automatización impulsada por IA reduce drásticamente el esfuerzo manual para tareas ofensivas y defensivas.
- Conjunto completo de características que cubren generación de malware, escaneo de vulnerabilidades, ingeniería social y análisis de registros.
- Soporte multilenguaje (Python, JavaScript, Curl) garantiza flexibilidad en pilas tecnológicas diversas.
- Arquitectura segura y nativa en la nube con despliegue opcional local basado en Docker.
- Actualizaciones regulares de inteligencia sobre amenazas mantienen la plataforma actualizada con explotaciones emergentes.
- API robusta y SDK permiten integración profunda con flujos CI/CD y herramientas de seguridad existentes.
- Motor de informes integrado exporta resultados en formatos PDF, HTML y STIX para preparación ante auditorías.
- Control de acceso basado en roles y MFA protegen operaciones sensibles.
Contras
- El precio de suscripción puede ser prohibitivo para consultores independientes pequeños.
- Curva de aprendizaje para los módulos avanzados de IA; los principiantes pueden necesitar capacitación adicional.
- La implementación local requiere experiencia en Docker y un host dedicado.
- La riqueza de características puede resultar abrumadora sin una hoja de ruta de implementación clara.
- Dependencia intensa de conectividad a internet para la versión SaaS puede afectar sitios remotos con ancho de banda limitado.
Preguntas Frecuentes
¿Es 0dAI adecuado para principiantes en ciberseguridad?
Aunque la plataforma ofrece funciones de IA poderosas, los principiantes pueden comenzar con las tutorías guiadas y los talleres preconstruidos. La interfaz está diseñada para ser intuitiva, y la documentación incluye ejemplos paso a paso para cada módulo.
¿Puedo usar 0dAI en un entorno regulado (por ejemplo, GDPR, HIPAA)?
Sí. La versión SaaS cumple con GDPR, SOC 2 e ISO 27001. Para controles más estrictos, la implementación local basada en Docker permite mantener todos los datos detrás de tu firewall, cumpliendo con HIPAA y otras regulaciones regionales.
¿Con qué frecuencia se lanzan nuevos modelos de IA o funciones?
El equipo de desarrollo lanza actualizaciones principales de modelos de IA trimestralmente, con parches mensuales para correcciones de errores y mejoras menores de funciones. Los suscriptores reciben actualizaciones automáticas.
¿Soporta 0dAI integración con herramientas de SIEM existentes?
Sí. 0dAI proporciona conectores nativos para Splunk, Elastic Stack e IBM QRadar, permitiéndote enviar alertas y hallazgos generados por IA directamente a tus paneles de SIEM.
¿Cuál es la política de reembolso si no estoy satisfecho?
Se ofrece una garantía de reembolso de 30 días para nuevas suscripciones. Si cancelas dentro del primer mes, se procesará un reembolso completo.
¿Hay una prueba gratuita o una edición comunitaria?
Sí. 0dAI ofrece una prueba gratuita de 14 días con acceso a todos los módulos principales. Además, está disponible una edición comunitaria limitada "solo sandbox" para estudiantes y aficionados.
Veredicto Final y Llamado a la Acción
En general, 0dAI ofrece una combinación rara de capacidades ofensivas y defensivas impulsadas por inteligencia artificial de vanguardia. Para equipos de seguridad que necesitan acelerar ejercicios de equipo rojo, automatizar evaluaciones de vulnerabilidades y mejorar la respuesta a incidentes, la plataforma ofrece ganancias medibles en productividad. El modelo de suscripción garantiza que siempre trabajes con los últimos modelos de IA y feeds de amenazas, mientras que la implementación opcional local satisface los requisitos de cumplimiento más estrictos. Si estás listo para futurizar tu estrategia de defensa cibernética, regístrate hoy para una prueba gratuita y experimenta la seguridad aumentada por IA en acción.